Un site web peut sembler terminé dès lors qu’une page s’affiche correctement dans un navigateur. Mais est-ce réellement la fin du travail ? Que se passe-t-il derrière une adresse comme wjcsas.fr ? Comment vérifier que les pages sont bien accessibles, que le code fonctionne et que les données des visiteurs sont correctement protégées ?
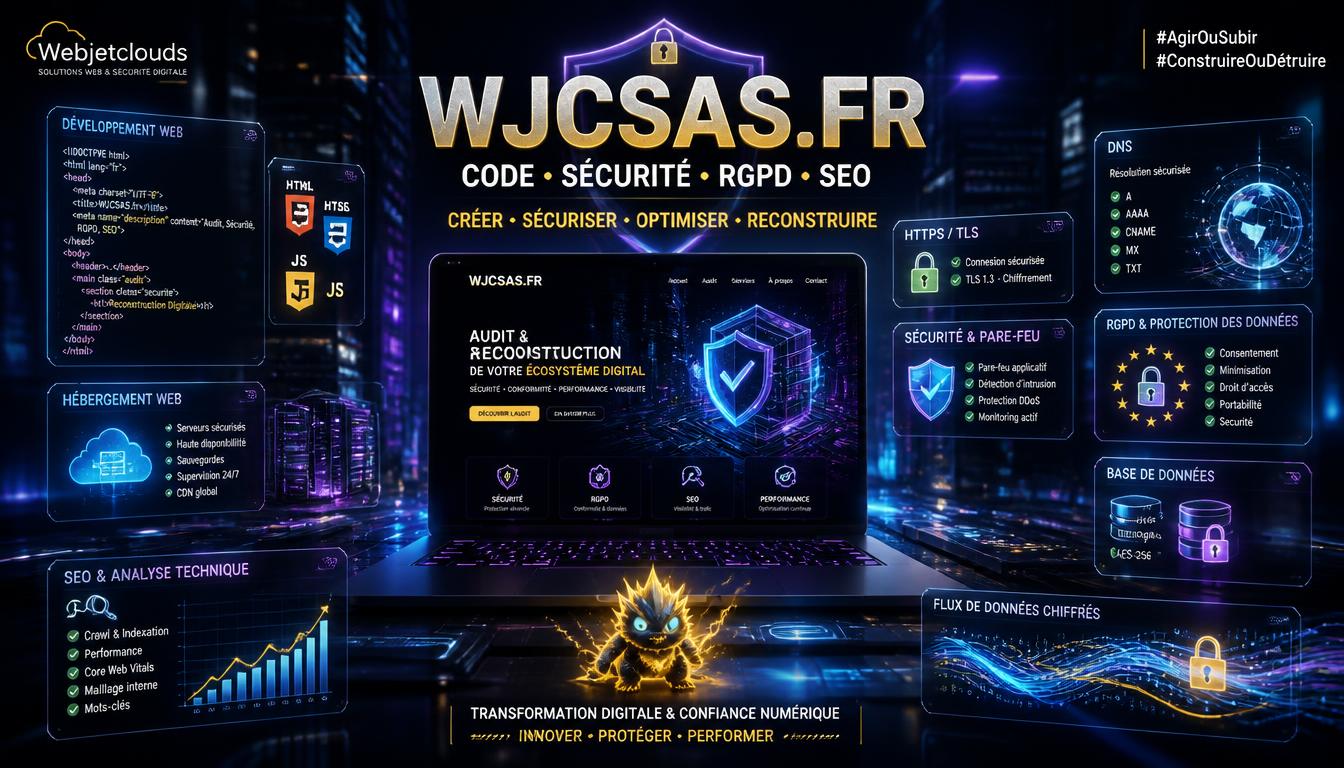
Aujourd’hui, un site professionnel ne se limite plus à quelques fichiers HTML. Il combine hébergement, HTML, CSS, JavaScript, sécurité, référencement, données personnelles et conformité RGPD.
Le véritable enjeu consiste donc à réunir ces éléments dans une architecture cohérente : le site visible par l’utilisateur et l’infrastructure invisible qui le fait fonctionner.
WJCSAS.fr : passer du simple site à une véritable infrastructure web
Lorsqu’un site est mis en ligne, plusieurs couches interviennent simultanément.
Le navigateur interprète d’abord le HTML et le CSS. Le JavaScript ajoute ensuite des fonctionnalités dynamiques. Le serveur fournit les ressources demandées et le système DNS fait le lien entre le nom de domaine et l’infrastructure technique.
On peut comparer cela à un bâtiment.
La façade correspond à l’interface visible. Les murs représentent l’architecture technique. Les câbles constituent les échanges de données. Et la sécurité joue le rôle des serrures, alarmes et contrôles d’accès.
Un site professionnel doit fonctionner sur ces différents niveaux.
Les fichiers HTML : la structure fondamentale
Les pages .html constituent souvent la structure de base d’un site statique.
Une architecture propre facilite notamment :
- le référencement naturel ;
- la maintenance ;
- l’accessibilité ;
- la compréhension du contenu par les moteurs de recherche ;
- l’évolution future du site.
Le nom du fichier importe moins que sa structure, sa cohérence et la qualité du contenu qu’il contient.
Du code Pikachu à l’organisation du projet
L’expression « code Pikachu » peut évoquer une approche ludique du développement : utiliser un élément visuel ou thématique reconnaissable pour construire une démonstration technique.
Mais derrière une présentation originale, les mêmes règles professionnelles restent nécessaires.
Un code doit être :
lisible → maintenable → sécurisé → documenté → évolutif.
C’est particulièrement important lorsqu’un projet mélange plusieurs technologies.
Un bon développeur ne cherche pas uniquement à faire fonctionner une page aujourd’hui. Il cherche également à éviter qu’une modification future transforme le projet en casse-tête.
« Un code qui fonctionne est une étape. Un code que l’on peut maintenir est un véritable résultat. »
Cette distinction devient essentielle lorsqu’un site évolue progressivement.
Le RGPD : la protection des données ne doit pas être ajoutée à la fin
La mise en ligne d’un site pose immédiatement une question importante : quelles données sont collectées ?
Adresse IP, formulaire de contact, cookies, statistiques, comptes utilisateurs, données transmises volontairement par un visiteur : selon leur utilisation, ces éléments peuvent entrer dans le périmètre de la réglementation sur la protection des données.
Le RGPD ne doit donc pas être considéré comme une simple page juridique ajoutée quelques minutes avant la publication.
La conformité doit être pensée dès la conception.
Les principaux points à contrôler
Un audit RGPD d’un site doit notamment examiner :
- les formulaires présents sur le site ;
- les finalités de collecte ;
- les données réellement nécessaires ;
- les cookies et traceurs ;
- les outils statistiques ;
- les éventuels services tiers ;
- les durées de conservation ;
- l’information donnée aux visiteurs ;
- les droits des personnes ;
- les mesures de sécurité.
La logique est simple : ne pas collecter une donnée uniquement parce que la technologie permet de la collecter.
Sécurité : un site accessible n’est pas nécessairement un site sécurisé
Un autre piège consiste à confondre disponibilité et sécurité.
Si https://... fonctionne, cela signifie principalement que la connexion bénéficie du chiffrement TLS lorsque le certificat est correctement configuré. Cela ne prouve pas que l’ensemble du site est sécurisé.
Il faut également examiner :
1. Les dépendances
Les bibliothèques JavaScript, CMS, extensions et composants tiers doivent rester à jour.
2. Les entrées utilisateur
Tout formulaire doit être considéré comme une surface d’attaque potentielle.
3. Les fichiers accessibles
Les fichiers de configuration, sauvegardes, journaux ou anciennes versions ne doivent pas être exposés inutilement.
4. Les en-têtes HTTP
Des mécanismes comme Content-Security-Policy, X-Content-Type-Options, Referrer-Policy ou une politique HSTS correctement configurée peuvent renforcer la défense du navigateur.
5. L’administration
Les comptes administrateurs doivent utiliser des mots de passe robustes et, lorsque c’est possible, une authentification multifacteur.
SEO : le code et le contenu doivent travailler ensemble
Un site techniquement propre peut pourtant rester invisible s’il n’est pas correctement optimisé pour les moteurs de recherche.
Le référencement naturel repose notamment sur :
- une hiérarchie logique des titres ;
- des URLs compréhensibles ;
- des métadonnées cohérentes ;
- un contenu original ;
- une bonne vitesse de chargement ;
- une compatibilité mobile ;
- une architecture interne claire ;
- des liens internes pertinents ;
- des données structurées lorsqu’elles sont appropriées.
Le SEO n’est donc pas une couche de peinture appliquée après le développement.
Il fait partie de l’architecture du site.
Une approche “all in one” : développement, sécurité, RGPD et visibilité
C’est ici que l’approche devient intéressante.
Au lieu de traiter séparément :
code + hébergement + sécurité + RGPD + SEO,
il est plus efficace de considérer le site comme un système unique.
Imaginez une voiture.
Le moteur représente le code.
Le carburant représente les données et les services.
Le tableau de bord représente l’interface.
Les freins représentent la sécurité.
Et le GPS représente le SEO.
Une voiture peut avoir un moteur puissant, mais si les freins sont défaillants, elle reste dangereuse.
La même logique s’applique à un projet web.
Que vérifier après une mise en ligne ?
Une checklist professionnelle permet d’éviter les oublis.
Contrôle technique
- Les pages principales répondent-elles correctement ?
- Les liens internes fonctionnent-ils ?
- Les ressources CSS et JavaScript sont-elles accessibles ?
- Les erreurs serveur sont-elles maîtrisées ?
- Le certificat HTTPS est-il valide ?
Contrôle sécurité
- Les accès administratifs sont-ils protégés ?
- Les composants sont-ils à jour ?
- Les fichiers sensibles sont-ils protégés ?
- Les formulaires sont-ils correctement contrôlés ?
- Les sauvegardes existent-elles ?
Contrôle RGPD
- Les traitements de données sont-ils identifiés ?
- Les utilisateurs sont-ils correctement informés ?
- Les cookies sont-ils correctement gérés ?
- Les outils tiers sont-ils documentés ?
- Les données collectées sont-elles réellement nécessaires ?
Contrôle SEO
- Les titres sont-ils cohérents ?
- Les pages importantes sont-elles indexables ?
- Le contenu répond-il réellement à une intention de recherche ?
- Le site fonctionne-t-il correctement sur mobile ?
- Les performances sont-elles acceptables ?
Transformer un projet web en actif numérique
La mise en ligne ne devrait pas être considérée comme le point final.
C’est plutôt le début d’un cycle :
Créer → tester → sécuriser → mesurer → corriger → optimiser → reconstruire.
Cette méthode permet de transformer progressivement un simple site en véritable actif numérique.
Pour une structure professionnelle, l’objectif n’est pas uniquement d’avoir « un site qui marche ». Il faut disposer d’un environnement capable d’évoluer sans perdre en sécurité, en conformité ou en visibilité.
Conclusion : le vrai travail commence après la mise en ligne
Alors, un site comme WJCSAS.fr est-il simplement une collection de pages HTML ? Non.
Derrière chaque page se trouvent des choix d’architecture, de sécurité, de référencement, de gestion des données et de maintenance.
Le code « Pikachu » peut apporter une dimension originale ou pédagogique. Mais l’enjeu professionnel reste ailleurs : construire un système cohérent, contrôlable et durable.
Le RGPD rappelle que les visiteurs ne sont pas de simples statistiques. La cybersécurité rappelle qu’un site accessible n’est pas automatiquement protégé. Le SEO rappelle qu’un excellent contenu doit également être trouvable.
La bonne stratégie consiste donc à réunir ces dimensions dès la conception.
Créer, sécuriser, respecter, optimiser : quatre piliers pour construire un site web réellement professionnel.
Et surtout, ne jamais considérer la mise en ligne comme la fin du projet.
C’est le début de son exploitation, de son amélioration et de sa reconstruction permanente.
Projet : demande de financement BPI ou autre investisseur sur https://docs.google.com/document/d/1G9_a7takjLS72Nf5-Kp-9rkMwBxCbakFKT5g2khJ59c/edit?usp=sharing