Le numérique simplifie nos vies, mais que se passe-t-il lorsque quelque chose dérape ? Compte compromis, usurpation d’identité, conflit en ligne, données exposées, message menaçant, réputation dégradée : comment distinguer rapidement ce qui est réel, supposé, vérifiable ou simplement interprété ? Et surtout, comment agir sans aggraver la situation ?
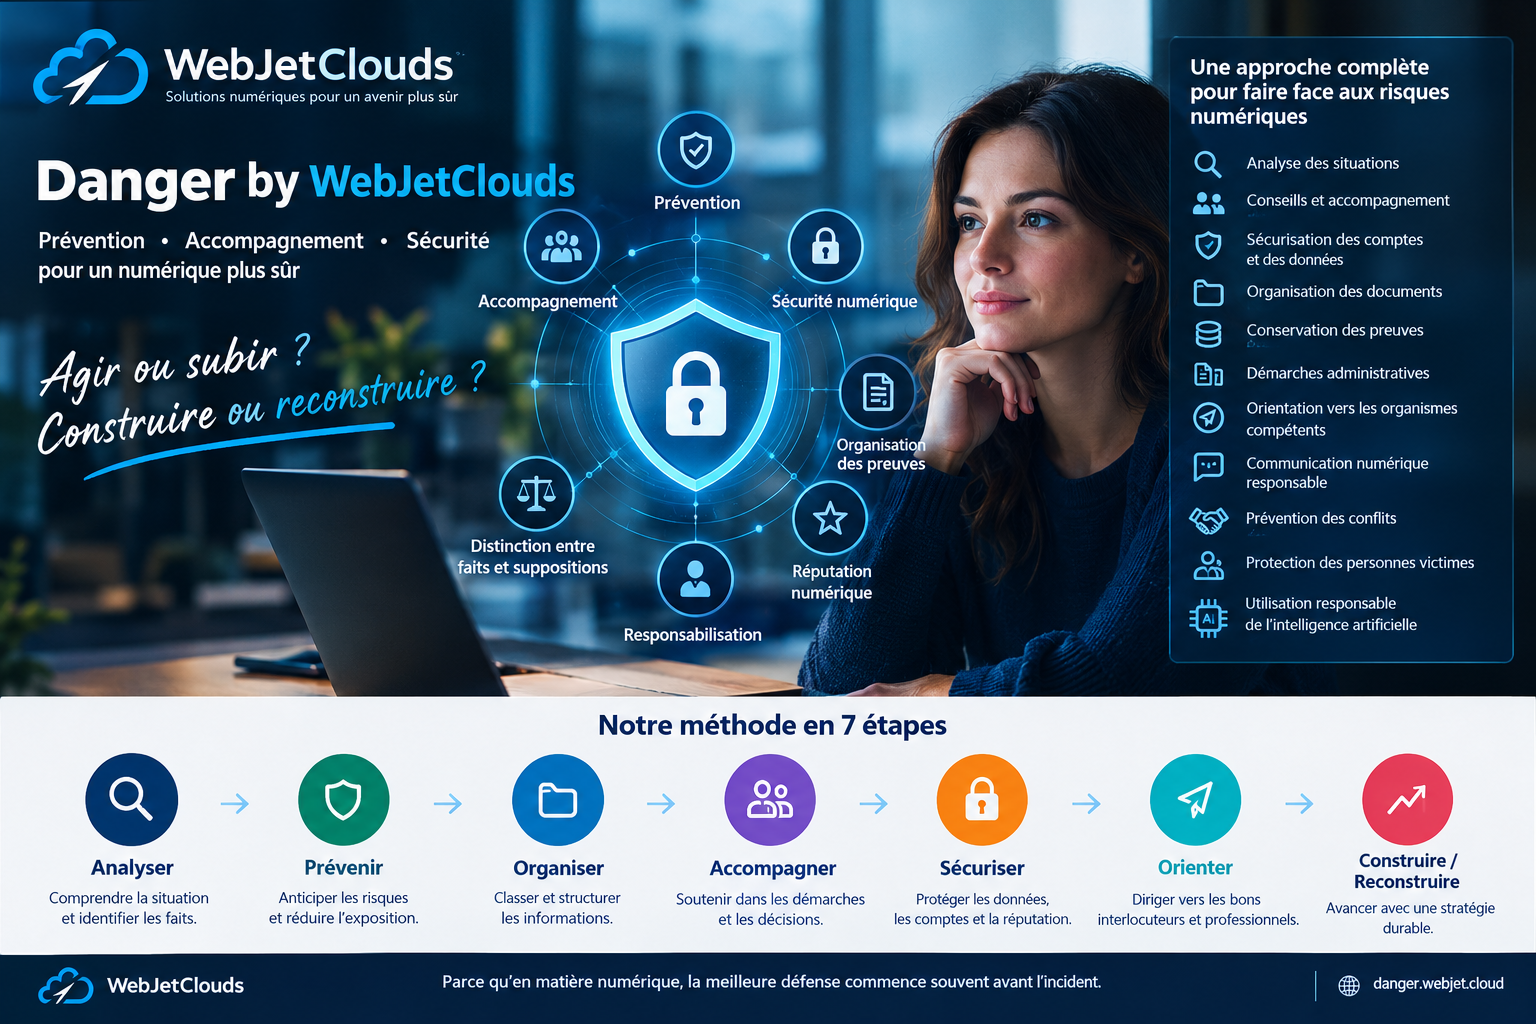
C’est précisément sur cette problématique que s’inscrit Danger by WebJetClouds : transformer une situation confuse en démarche structurée, avec une priorité donnée à la prévention, à la sécurité et à l’organisation.
1. Danger by WebJetClouds : une approche orientée prévention
Une situation numérique problématique ressemble parfois à une pièce remplie de fumée : on perçoit qu’un problème existe, mais on ne voit pas encore clairement son origine.
L’objectif n’est donc pas de désigner immédiatement un responsable. Il consiste d’abord à observer, vérifier, documenter et sécuriser.
L’approche peut être résumée ainsi :
Analyser → Prévenir → Organiser → Sécuriser → Accompagner → Orienter → Reconstruire.
Cette logique est particulièrement pertinente en cybersécurité. La CNIL rappelle que la sécurité des données doit reposer sur des mesures techniques et organisationnelles adaptées au niveau de risque. (CNIL)
« Une bonne prévention commence souvent par une bonne organisation de l’information. »
Danger by WebJetClouds peut ainsi être pensé comme un point d’appui numérique, et non comme une autorité judiciaire, policière ou administrative.
2. Faits, hypothèses et accusations : pourquoi la distinction est essentielle
Lorsqu’un incident survient, la première erreur consiste souvent à mélanger trois niveaux :
- ce que l’on sait ;
- ce que l’on pense ;
- ce que l’on peut démontrer.
Prenons un exemple simple.
Un utilisateur constate une connexion inhabituelle à son compte.
Fait : une connexion apparaît dans l’historique.
Hypothèse : quelqu’un aurait utilisé le compte sans autorisation.
Élément à vérifier : appareil utilisé, adresse IP, localisation approximative, heure, authentification et autres traces disponibles.
Conclusion prématurée à éviter : désigner immédiatement une personne comme responsable.
Cette méthode protège à la fois la victime potentielle et les personnes éventuellement mises en cause.
Elle permet également de construire un dossier beaucoup plus exploitable pour un professionnel compétent.
3. La preuve numérique : organiser avant de communiquer
Une capture d’écran isolée peut être utile, mais elle ne raconte pas toujours toute l’histoire.
Pour documenter correctement un événement, il est préférable de conserver un ensemble cohérent :
Date → Heure → Source → URL → Capture → Contexte → Description → Action effectuée.
Il faut également distinguer :
- le document original ;
- la capture d’écran ;
- la retranscription ;
- les informations rapportées par un tiers ;
- les éléments restant à vérifier.
La journalisation technique peut également contribuer à identifier des accès frauduleux ou à disposer de traces utiles lors du traitement d’un incident ou d’un contentieux. La CNIL recommande notamment de prévoir des mécanismes de journalisation adaptés. (CNIL)
La règle est simple : ne pas fabriquer une histoire à partir d’éléments isolés ; reconstruire une chronologie à partir des éléments disponibles.
4. Cybersécurité défensive : sécuriser avant d’enquêter
Lorsqu’un compte ou un appareil semble compromis, il est tentant de vouloir immédiatement « chercher le responsable ».
La priorité devrait pourtant être différente :
Sécuriser
Changer les identifiants compromis, renforcer l’authentification et contrôler les sessions actives peuvent constituer des premières mesures.
L’authentification multifacteur fait notamment partie des mécanismes recommandés pour renforcer la sécurité des comptes, avec une attention particulière portée à la protection des données personnelles. (CNIL)
Préserver
Lorsqu’un incident est suspecté, il faut éviter de détruire involontairement les traces utiles.
Documenter
Noter les événements dans l’ordre chronologique permet de réduire les erreurs d’interprétation.
Orienter
Selon la gravité, l’intervention d’un informaticien, d’un prestataire cybersécurité, d’un juriste, d’une autorité ou d’un autre professionnel peut être nécessaire.
En cas d’incident cyber touchant une organisation, la CNIL recommande notamment de préserver les éléments utiles et prévoit des démarches spécifiques lorsqu’une violation de données personnelles est caractérisée. (CNIL)
5. OSINT : rechercher des informations publiques sans franchir la ligne rouge
L’OSINT — Open Source Intelligence — peut être utile pour comprendre un environnement numérique.
Mais « information publique » ne signifie pas automatiquement « information librement exploitable dans n’importe quel contexte ».
Une démarche responsable doit respecter plusieurs principes :
- utiliser des sources légalement accessibles ;
- vérifier les informations ;
- limiter la collecte à ce qui est pertinent ;
- éviter l’exposition inutile de données personnelles ;
- ne pas pratiquer le doxxing ;
- ne pas transformer une recherche en harcèlement ;
- ne pas présenter une corrélation comme une preuve.
La CNIL rappelle notamment qu’une donnée permettant d’identifier directement ou indirectement une personne peut relever des données personnelles, y compris lorsqu’elle résulte du croisement de plusieurs informations. (CNIL)
L’OSINT responsable fonctionne donc comme une loupe, pas comme une arme.
6. RGPD et réputation numérique : réduire l’exposition plutôt que l’amplifier
Une difficulté fréquente apparaît lorsqu’une personne souhaite dénoncer publiquement un problème.
Publier davantage d’informations peut parfois produire exactement l’effet inverse de celui recherché.
Une publication contenant un nom, une photographie, une adresse, un numéro de téléphone ou d’autres informations personnelles peut augmenter considérablement l’exposition numérique.
Le principe de minimisation est donc essentiel : selon la CNIL, ne collecter que les données nécessaires réduit notamment l’impact potentiel d’une compromission. La limitation des durées de conservation participe également à cette réduction du risque. (CNIL)
La stratégie devrait donc être :
Documenter d’abord. Publier éventuellement ensuite.
Et lorsqu’une publication est nécessaire, se demander :
Quelle information est réellement indispensable ?
7. L’intelligence artificielle comme assistant, pas comme juge
L’IA peut accélérer considérablement l’analyse documentaire.
Elle peut aider à :
- classer des informations ;
- résumer une chronologie ;
- détecter des incohérences ;
- comparer plusieurs documents ;
- structurer un dossier ;
- préparer une liste de questions ;
- identifier les informations manquantes ;
- transformer des notes désordonnées en tableau exploitable.
Mais une IA ne doit pas devenir une autorité de vérité.
Elle peut se tromper. Elle peut manquer de contexte. Elle peut interpréter une information ambiguë.
La bonne méthode consiste donc à utiliser l’IA comme copilote documentaire :
Humain → vérification → IA → organisation → humain → décision.
Cette distinction devient encore plus importante lorsque le dossier touche au droit, à la santé, aux finances ou à une procédure administrative.
8. Une méthode de gestion du risque en quatre niveaux
Pour éviter de dramatiser artificiellement une situation, une classification progressive peut être utilisée.
Niveau 1 — Information
Un événement semble inhabituel, mais aucun incident n’est établi.
Objectif : vérifier.
Niveau 2 — Prévention
Un risque identifiable existe.
Objectif : réduire l’exposition.
Niveau 3 — Incident
Un problème concret est constaté.
Objectif : sécuriser, documenter et traiter.
Niveau 4 — Urgence
La situation nécessite rapidement l’intervention d’un service ou professionnel compétent.
Objectif : agir sans attendre lorsque le contexte le justifie.
Cette logique rejoint l’approche de gestion des risques défendue par la CNIL : identifier les risques, apprécier leur vraisemblance et leur gravité, puis déterminer les mesures appropriées. (CNIL)
9. Une méthode WebJetClouds centrée sur l’action
Le véritable intérêt d’une démarche structurée n’est pas de produire davantage de documents.
C’est de transformer l’information en action.
Une analyse peut ainsi suivre cette séquence :
1. Résumer
Que s’est-il passé ?
2. Établir les faits
Quels éléments sont directement vérifiables ?
3. Identifier les inconnues
Quelles informations manquent ?
4. Évaluer les risques
Quels sont les risques numériques, humains, administratifs, juridiques ou réputationnels ?
5. Organiser les preuves
Quels documents, captures ou traces doivent être conservés ?
6. Sécuriser
Quelles mesures peuvent être prises immédiatement ?
7. Orienter
Quel organisme ou professionnel doit éventuellement être contacté ?
8. Communiquer
Quel message factuel peut être envoyé ?
9. Suivre
Quelles actions ont été réalisées et quelles étapes restent ouvertes ?
C’est une approche proche d’une méthode de gestion d’incident informatique : identifier → contenir → préserver → analyser → corriger → prévenir la répétition.
10. Prévenir plutôt que subir : le rôle de Danger by WebJetClouds
La cybersécurité n’est plus uniquement une question de technologie.
Elle concerne également les comportements, les procédures, les données, la communication et la capacité à réagir correctement.
La CNIL souligne d’ailleurs que les risques numériques concernent les entreprises de toutes tailles et recommande de compléter les bonnes pratiques générales par des mesures adaptées au contexte de chaque structure. (CNIL)
C’est là que le positionnement de Danger by WebJetClouds peut prendre son sens : créer un cadre permettant de passer d’une situation confuse à une démarche structurée.
Agir ou subir ?
La question n’est finalement pas seulement technologique.
Elle est organisationnelle.
Conclusion : comprendre, sécuriser, documenter et reconstruire
Les questions posées au début trouvent une réponse progressive.
Comment savoir ce qui est réellement arrivé ?
En séparant faits, hypothèses et éléments à vérifier.
Comment éviter d’aggraver une situation ?
En sécurisant d’abord et en limitant la diffusion inutile d’informations personnelles.
Comment rendre un dossier exploitable ?
En construisant une chronologie et en conservant méthodiquement les éléments disponibles.
Comment utiliser l’IA correctement ?
Comme un outil d’assistance, jamais comme un juge ou une autorité.
Et comment passer du problème à la solution ?
Par une méthode simple :
VÉRIFIER → COMPRENDRE → SÉCURISER → DOCUMENTer → AGIR → CONSTRUIRE.
La prévention numérique n’est donc pas uniquement une protection contre le danger. C’est aussi une méthode de reconstruction après un incident.
Danger by WebJetClouds peut ainsi s’inscrire dans une logique claire : moins de réactions impulsives, davantage de vérification ; moins d’accusations non démontrées, davantage de preuves ; moins d’exposition inutile, davantage de sécurité.
Parce qu’en matière numérique, la meilleure défense commence souvent avant l’incident.